Audit-Protokoll
Durchsuchbare Aufzeichnung sicherheitsrelevanter Aktionen in Ihrer Organisation
Das Audit-Protokoll gibt es nur im Enterprise-Tarif (vertriebsbetreut).
Das Audit-Protokoll unter Organisationseinstellungen → Sicherheit & Compliance → Audit-Protokoll ist eine durchsuchbare Aufzeichnung sicherheitsrelevanter Aktionen in Ihrer Organisation. Es beantwortet, wer wann was getan hat. Sie brauchen die Berechtigung Audit-Protokoll einsehen.
Protokoll filtern
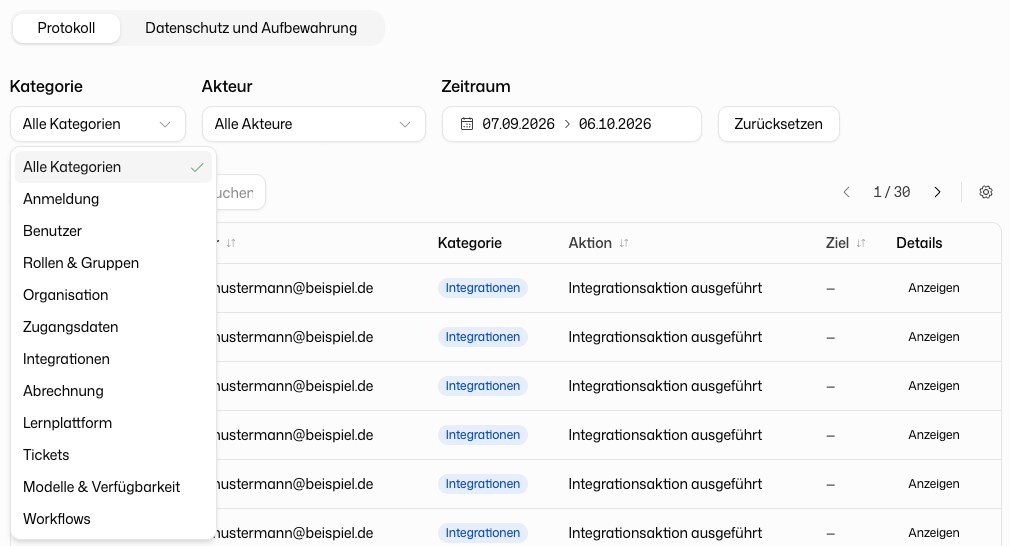
| Filter | Beschreibung |
|---|---|
| Kategorie | Der Bereich, zu dem eine Aktion gehört, siehe unten |
| Akteur | Die Person, die die Aktion ausgeführt hat |
| Zeitraum | Schnellauswahl für Heute oder die Letzten 7, 30 oder 90 Tage, oder ein beliebiger Zeitraum. Zurücksetzen stellt die Voreinstellung wieder her |
Das Suchfeld durchsucht Akteur und Aktion nach freiem Text.
Die Kategorien lauten Anmeldung, Benutzer, Rollen & Gruppen, Organisation, Zugangsdaten, Integrationen, Abrechnung, Lernplattform, Workflows und Modelle & Verfügbarkeit.
Protokolltabelle lesen
| Spalte | Beschreibung |
|---|---|
| Zeitstempel | Wann die Aktion erfasst wurde |
| Akteur | Die Person, die die Aktion ausgeführt hat |
| Kategorie | Der Bereich, zu dem die Aktion gehört |
| Aktion | Was getan wurde, zum Beispiel das Zuweisen einer Rolle |
| Ziel | Das betroffene Objekt oder die betroffene Person, falls vorhanden |
| IP-Adresse | Die Adresse, von der die Aktion kam |
| Details | Anzeigen öffnet das vollständige Ereignis mit allen Metadaten |
Welche Spalten sichtbar sind und wie viele Zeilen eine Seite zeigt, stellen Sie in den Tabelleneinstellungen ein.
Datenschutz und Aufbewahrung
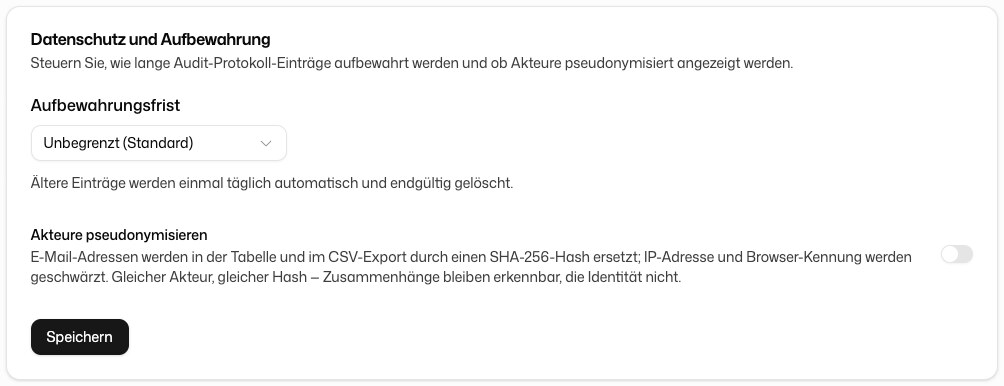
Mitglieder mit der Berechtigung Organisationseinstellungen verwalten sehen einen zweiten Reiter, Datenschutz und Aufbewahrung:
- Aufbewahrungsfrist: wie lange Einträge gespeichert bleiben. Voreingestellt ist Unbegrenzt (Standard). Ist eine Frist gesetzt, werden ältere Einträge einmal täglich automatisch und endgültig gelöscht.
- Akteure pseudonymisieren: E-Mail-Adressen werden in der Tabelle und im CSV-Export durch einen SHA-256-Hash ersetzt, IP-Adresse und Browserkennung werden geschwärzt. Derselbe Akteur erhält immer denselben Hash. Zusammenhänge zwischen Einträgen bleiben so sichtbar, die Identität nicht.
Protokoll exportieren
Klicken Sie oben rechts auf CSV exportieren, um das Protokoll herunterzuladen. Die CSV-Datei eignet sich für Compliance-Prüfungen, die Untersuchung von Vorfällen und externe Berichte.
Das Audit-Protokoll erfasst nur administrative und sicherheitsrelevante Aktionen. Inhalte von Konversationen enthält es nie.