Berechtigungen
Festlegen, welche Modelle, Ordner und Spezialanwendungen ein API-Schlüssel erreicht, sein Ausgabenlimit setzen und sehen, welche Rollenberechtigungen die Platform API braucht.
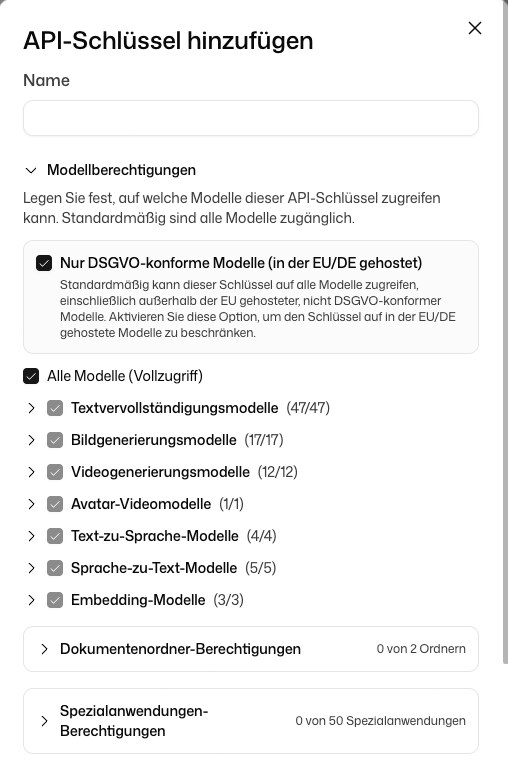
Jeder API-Schlüssel hat eigene Berechtigungen. Ein neuer Schlüssel startet eng: Er darf alle Modelle nutzen, aber nur DSGVO-konforme, und hat keinen Zugriff auf Dokumentenordner oder Spezialanwendungen, bis Sie ihn freigeben. Das legen Sie beim Klick auf API-Schlüssel hinzufügen fest und ändern es später über Berechtigungen bearbeiten.
Wer Schlüssel verwalten darf
In einer Organisation steuern zwei Rollenberechtigungen die Platform API:
| Rollenberechtigung | Erlaubt |
|---|---|
| Platform API nutzen und API-Schlüssel verwalten | Die Platform API öffnen und API-Schlüssel anlegen, ändern und löschen |
| Guthaben und Ausgabenlimits verwalten | Guthaben kaufen, Zahlungsmethoden, automatisches Aufladen und Ausgabenlimits verwalten |
Ihre Administration vergibt sie in den Rolleneinstellungen.
Berechtigungstypen
| Typ | Steuert | Voreinstellung bei neuem Schlüssel |
|---|---|---|
| Modellberechtigungen | Welche Modelle der Schlüssel für Completions, Embeddings, Bilder und mehr nutzen darf | Alle Modelle |
| Nur DSGVO-konforme Modelle | Beschränkt den Schlüssel auf Modelle, die in der EU oder in Deutschland gehostet sind | Ein |
| Dokumentenordner-Berechtigungen | Welche Dokumentenordner der Schlüssel auflisten, lesen und durchsuchen darf | Keine |
| Spezialanwendungen-Berechtigungen | Welche Spezialanwendungen der Schlüssel auflisten und nutzen darf | Keine |
| Monatliches Ausgabenlimit | Höchstbetrag, den der Schlüssel pro Monat ausgeben darf | Aus |
| Admin-Berechtigungen | Zugriff auf Nutzungsexport und Audit-Log-Export | Keine |
Unterliegt Ihre Organisation dem Berufsgeheimnis (§203 StGB), ist der Schlüssel immer auf DSGVO-konforme Modelle und auf Modelle beschränkt, die Ihr §203-Zusatz abdeckt. Beide Schalter sind eingeschaltet und lassen sich nicht ausschalten.
Bedeutung einer leeren Liste in der API
Wenn Sie Berechtigungen über die API lesen oder setzen, bedeutet eine leere Liste je nach Ressource etwas anderes:
- Modelle: Eine leere oder fehlende
modelIds-Liste bedeutet, dass der Schlüssel alle Modelle nutzen darf. Fügen Sie mindestens eine ID hinzu, um ihn darauf zu beschränken. - Dokumentenordner und Spezialanwendungen: Sie hängen an einem eigenen Flag
restrictDocumentFoldersbzw.restrictCustomGpts, das standardmäßig aktiv ist. Solange es aktiv ist, bedeutet eine leere Liste kein Zugriff. Setzen Sie es auffalse, um unabhängig von der Liste alle Ordner oder Spezialanwendungen freizugeben.
GET /v2/apiKeys liefert alle Schlüssel, die Sie sehen dürfen, mit ihren aktuellen Berechtigungen und Ausgaben.
Ausgabenlimits
Im Dashboard geben Sie das Limit in Euro ein, im Feld Limit (EUR). Erreicht ein Schlüssel sein Limit, liefern seine Anfragen 402, bis der nächste Monat beginnt oder Sie das Limit erhöhen. Andere Schlüssel arbeiten weiter.
Die API nennt Beträge in Mikrocent (1 EUR = 100.000.000 Mikrocent):
| EUR-Betrag | Mikrocent |
|---|---|
| 0,01 EUR | 1.000.000 |
| 1,00 EUR | 100.000.000 |
| 50,00 EUR | 5.000.000.000 |
Die Antwort von GET /v2/apiKeys enthält für jeden Schlüssel monthlySpendingLimit und currentMonthSpend.
Das Limit eines Schlüssels ist nicht die einzige Grenze. Der Workspace hat ein eigenes monatliches Limit, und in einer Organisation kann jede Person ein Chat-Budget je Mitarbeiter haben, das auch die von ihr angelegten Schlüssel umfasst. Alle Grenzen finden Sie unter Budgets & Limits.
Systemschlüssel und Benutzerschlüssel
- Benutzerschlüssel werden im Dashboard angelegt und stehen unter Ihre Schlüssel. Ihre Berechtigungen lassen sich dort ändern.
- Systemverwaltete Schlüssel legt DeutschlandGPT für eigene Funktionen an. Ihre Berechtigungen lassen sich nicht ändern.
Admin-Scopes
Admin-Berechtigungen geben einem Schlüssel Zugriff auf Endpunkte, die Administratoren vorbehalten sind. Sie lassen sich nur beim Anlegen wählen. Berechtigungen bearbeiten bietet sie später nicht mehr an.
| Option im Dialog | Scope | Gewährt Zugriff auf | Verfügbar für |
|---|---|---|---|
| Nutzungsanalysen exportieren | admin:export_usage | Nutzungsanalyse-Endpunkte | Alle Workspaces |
| Audit-Logs exportieren | admin:export_audit_logs | Audit-Log-Export-Endpunkte | Nur im Enterprise-Tarif |
Nur Workspace-Admins oder die Inhaberin bzw. der Inhaber eines persönlichen Workspace können Schlüssel mit Admin-Scopes anlegen.
Schlüssel mit Admin-Scopes können Nutzungsdaten und Audit-Logs des Workspace lesen. Legen Sie sie nur für vertrauenswürdige Dienste an.
Funktionen für Organisationen
Ordnerberechtigungen und Spezialanwendungen-Berechtigungen brauchen einen Workspace einer Organisation. Ein persönlicher Workspace hat keine gemeinsamen Ordner oder Spezialanwendungen, die man freigeben könnte. Der Audit-Log-Export setzt zusätzlich den Enterprise-Tarif voraus.